تاریخ:



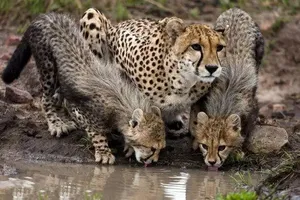
 مشاهده پنج یوزپلنگ آسیایی در پارک ملی توران استان سمنان

 درس صد و سیزده
بیانیه جدید اسنپ فود درباره هک پر سر و صدا

کلیه اطلاعات پرداخت بانکی کاربران اسنپ فود نیز، اعم از اطلاعات مربوط به کد امنیتی کارت (CVV2)، رمز عبور و تاریخ انقضا، در امنیت کامل قرار دارد و مطابق مقررات بانک مرکزی، این اطلاعات در هیچ یک از پلتفرمها ذخیره نمیشود.
زومیت نوشت: اسنپفود سه روز پس از هک سامانه اسنپفود و دسترسی هکرها به اطلاعات کاربران آن در اطلاعیهای توضیحاتی را درباره دسترسی به دیتای اسنپفود عنوان کرده است
در اطلاعیه اسنپفود آمده است که در همان دقایق اول تیم امنیت اسنپفود اقدامات امنیتی لازم را آغاز و سپس با همکاری پلیس فتا، نسبت به شناسایی و رفع حفره امنیتی اقدام کردند و پس از آن گامهای جدی برای امنیت بیشتر اطلاعات کاربران برداشته است.
در اطلاعیه اسنپفود آمده است: «همانطور که در بیانیه اولیه نیز ذکر شد، ما در اسنپفود مسئولیت این اتفاق را میپذیریم و به منظور حفاظت از اطلاعات کاربران نهایت تلاش خود را به کار خواهیم گرفت. در این گزارش قصد داریم، ضمن عذرخواهی از تمامی کاربرانمان و قدردانی از همراهیشان، به منظور شفافیت بیشتر، شرحی از اقدامات انجامشده و آتی را در اختیار عموم قرار دهیم.
پس از اقدامات امنیتی اولیه، ضمن مذاکره موفقیتآمیز با گروه هکری برای جلوگیری از انتشار اطلاعات کاربران، اقدامات زیر در دستور کار قرار گرفت:
- از لحظات اولیه اطلاع از وقوع مشکل، تمامی دسترسیهای سیستمی مسدود شدند. همزمان بررسی تمامی لاگهای دسترسی در قسمتهای مختلف سامانه کلید خورد. این فرایند همچنان در حال انجام است و تا بررسی کامل تاریخچه دسترسیها و فعالیتها ادامه خواهد داشت.
- در مورد دسترسی به حسابها و اطلاعات پرداخت و سوء استفاده احتمالی باید گفت که نظر به encrypted بودن کلمههای عبور، امکان لاگین در اکانتهای کاربران وجود نخواهد داشت. با توجه به عدم امکان دسترسی به اکانت کاربری، اختلالی در مسیرهای پرداختی ایجاد نخواهد شد و امکان کلاهبرداری یا سناریوهای مشابه وجود ندارد.
- کلیه اطلاعات پرداخت بانکی کاربران نیز، اعم از اطلاعات مربوط به کد امنیتی کارت (CVV2)، رمز عبور و تاریخ انقضا، در امنیت کامل قرار دارد و مطابق مقررات بانک مرکزی، این اطلاعات در هیچ یک از پلتفرمها ذخیره نمیشود.
- آدرس CDN عکسهای الحاق شده به تیکتهای پشتیبانی بعد دسترسی غیر مجاز بسته شد.
به کاربران اطمینان میدهیم تمامی تلاش اسنپفود در راستای کشف و حل مشکل ایجاد شده و مهمتر از آن جلوگیری از وقوع دسترسیهای مشابه، حتی در کوچکترین سطح، خواهد بود.
همچنین، اقدامات زیر نیز جهت جلوگیری از بروز این اتفاق در آینده اتخاذ شده است:
- در اولین قدم، امنیت دسترسی به منابع حساس سیستم با استانداردهای جدید و سختگیرانهتر بهروز خواهد شد.
- همکاری با تیمهای مختلف جهت آزمودن استانداردهای امنیتی در لایههای مختلف به شکل جدی توسعه مییابد.
- ظرفیتهای زیرساختی پایش دسترسیها در سامانه به شکل قابل توجهی در حال افزایش است.
- آگاهیسازی عمومی همکاران در بخشهای مختلف در حوزه دسترسی به دادهها با جدیت بیشتری دنبال خواهد شد.
- امکان حذف اکانت توسط کاربران در دستور کار قرار گرفت.
در اسنپفود دپارتمان امنیت با استانداردها و روشهای مختلف همواره مشغول رصد، محدودسازی و بهبود وضعیت امنیت دادهها و سایر منابع حساس سامانه است. رخدادی همچون مورد اخیر نشانگر امکان بهبود و ارتقای تمهیدات امنیتی است. همچنین دامنه فعالیتهای امنیتی سازمان در فضای جدید به حوزه مهندسی اجتماعی و مراقبتهای دسترسی نیز توسعه خواهد یافت.»



لینک کوتاه: کپی لینک
نفت برنت به ۹۴ دلار رسید وزارت خارجه ادعای حضور کارشناسان نظامی ایران در یمن را قویاً تکذیب کرد قیمت برنج در آسیا به بالاترین سطح رسید تورم بخش خدمات به ۵۶ درصد رسید/ تامین جا و غذا مشمول بیشترین افزایش قیمت اعتصاب عمومی در فرانسه؛ اعتراضات از پاریس تا مارسی گسترش یافت ۱۲ مورد هشدار بمب گذاری در هواپیماهای اروپا؛ فقط از صبح امروز اتحادیههای معلمان بذر دموکراسی را در مدرسهها میکارند رازهای جنایی یک بیمارستان با پخش سریال روسی «جراح» رونالدو خداحافظی کرد؛ برای همیشه سیا و خزانهداری آمریکا خواستار ادامه محاصره ایران به جای حمله نظامی شدند معرفی کتاب برندسازی شخصی اصیل و نقشه راه ساختن اعتبار کشته شدن سرباز ترکیه در مرز ایران / وعده تهران برای تحقیق وقتی صدای ضبط صوت از زیر پتو میزد بیرون ناگفتههای فرزاد موتمن از سینمای جنگ و ضدجنگ: دلم با مردم فلسطین است فیلم «عروسک» در راه جشنواره فیلمهای جهان ترک استانبول