تاریخ:



 بحران انسانی در غزه؛ آبگرفتگی ۷۰ هزار چادر آوارگان در ۱۲ ساعت
 درس صد و چهارده
پچ امنیتی مایکروسافت برای مقابله با Sandworm

شرکت امنیت رایانه iSight این هفته اعلام کرد بدافزاری که به آن لقب "Sandworm" داده شده، از آسیبپذیری "روز صفر" بهرهبرداری میکند که بر روی تمام نسخههای مایکروسافت ویندوز از جمله ویندوز سرور ۲۰۰۸ و ۲۰۱۲ اثر میگذارد.
«این که آیا تیم Sandworm در حال کار از طرف دولت روسیه است یا اینکه برای گمراه کردن محققان، اینگونه رفتار میکند، در هر حال چنین به نظر میرسد که با هدفی حرفهای و از سوی یک دولت در حال فعالیت است.»
فیلیپ لیبرمن، رئيس شرکت نرمافزاری لیبرمن با ابراز سخن بالا میافزاید: «دولتها غالبا مهمترین داراییهای خود را در راه بالاترین اهداف خود بکار میبندند.»
به گزارش رایورز، شرکت امنیت رایانه iSight این هفته اعلام کرد بدافزاری که به آن لقب "Sandworm" داده شده، از آسیبپذیری "روز صفر" بهرهبرداری میکند که بر روی تمام نسخههای مایکروسافت ویندوز از جمله ویندوز سرور ۲۰۰۸ و ۲۰۱۲ اثر میگذارد.
به گفته محققان چنانچه رایانهای از طریق این آسیبپذیری مورد دسترسی مهاجمان قرار گیرد، امکان اجرای کدهای موردنظر حمله کنندگان برروی این سیستم براحتی فراهم خواهد بود.
بنا به اظهار iSight اهدافی مانند ناتو، سازمانهای دولتی در اوکراین و غرب اروپا، یک شرکت انرژی لهستانی، شرکت مخابرات فرانسه، و نیز چند مجموعه آکادمیک در ایالات متحده آمریکا مورد حمله مهاجمان قرار گرفته است.
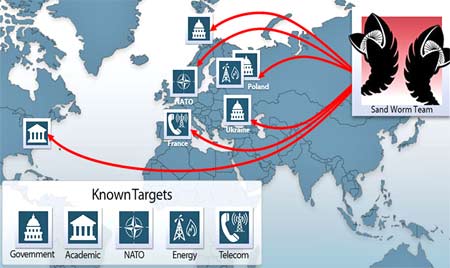
به ادعای iSight با توجه به وجود علائمی در این بدافزار، این حملات نشان از نقشآفرینی روسیه در آن دارد.
با اینحال آلکس گوستاو متخصص امنیت ارشد در تحقیق و تجزیه و تحلیل تیم جهانی لابراتوار کسپرسکی معتقد است: «جرائم سایبر ممکن است علائم و نشانهایی از یک زبان یا قوم خاص را در خود داشته باشند که هدفشان صرفا گمراه کردن محققان امنیتی است.»
او همچنین استدلال میکند که بسیاری از مردم در کشورهای شوروی سابق با روسیه در ارتباط کاری هستند، به ویژه در صنعت IT، بنابراین نتیجهگیری شرکت iSight "نادرست" است.
با این حال، تیمو هیروونن، محقق ارشد شرکت F-Secure به نکتهای دیگر اشاره میکند: «همه قربانیان این حمله در یک چیز مشترکند: آنها همگی ظاهرا رابطه دوستانهای با روسیه ندارند!»
پچ امنیتی مایکروسافت
شرکت مایکروسافت، این بدافزار را برای تمامی نسخههای ویندوز بجر ویندوز ۲۰۰۳ "مهم" ارزیابی کرده است.
پچ امنیتی مایکروسافت برای مقابله با این آسیبپذیری با نام CE-2014-4114 اوایل این هفته منتشر شد. پربیننده ترین پست همین یک ساعت اخیر
تماشاخانه
فیلیپ لیبرمن، رئيس شرکت نرمافزاری لیبرمن با ابراز سخن بالا میافزاید: «دولتها غالبا مهمترین داراییهای خود را در راه بالاترین اهداف خود بکار میبندند.»
به گزارش رایورز، شرکت امنیت رایانه iSight این هفته اعلام کرد بدافزاری که به آن لقب "Sandworm" داده شده، از آسیبپذیری "روز صفر" بهرهبرداری میکند که بر روی تمام نسخههای مایکروسافت ویندوز از جمله ویندوز سرور ۲۰۰۸ و ۲۰۱۲ اثر میگذارد.
به گفته محققان چنانچه رایانهای از طریق این آسیبپذیری مورد دسترسی مهاجمان قرار گیرد، امکان اجرای کدهای موردنظر حمله کنندگان برروی این سیستم براحتی فراهم خواهد بود.
بنا به اظهار iSight اهدافی مانند ناتو، سازمانهای دولتی در اوکراین و غرب اروپا، یک شرکت انرژی لهستانی، شرکت مخابرات فرانسه، و نیز چند مجموعه آکادمیک در ایالات متحده آمریکا مورد حمله مهاجمان قرار گرفته است.
به ادعای iSight با توجه به وجود علائمی در این بدافزار، این حملات نشان از نقشآفرینی روسیه در آن دارد.
با اینحال آلکس گوستاو متخصص امنیت ارشد در تحقیق و تجزیه و تحلیل تیم جهانی لابراتوار کسپرسکی معتقد است: «جرائم سایبر ممکن است علائم و نشانهایی از یک زبان یا قوم خاص را در خود داشته باشند که هدفشان صرفا گمراه کردن محققان امنیتی است.»
او همچنین استدلال میکند که بسیاری از مردم در کشورهای شوروی سابق با روسیه در ارتباط کاری هستند، به ویژه در صنعت IT، بنابراین نتیجهگیری شرکت iSight "نادرست" است.
با این حال، تیمو هیروونن، محقق ارشد شرکت F-Secure به نکتهای دیگر اشاره میکند: «همه قربانیان این حمله در یک چیز مشترکند: آنها همگی ظاهرا رابطه دوستانهای با روسیه ندارند!»
پچ امنیتی مایکروسافت
پچ امنیتی مایکروسافت برای مقابله با این آسیبپذیری با نام CE-2014-4114 اوایل این هفته منتشر شد.


لینک کوتاه: کپی لینک
دختران فوتسالیست ایران تا آستانه فینال المپیک جوانان رفتند؛ پایان تلخ برابر ونزوئلا سیلاب در ۱۷ استان ایران؛ یک نفر جان باخت و ۱۲۵۶ نفر امدادرسانی شدند کشف ۴۸ دستگاه ماینر غیرمجاز در اهواز ایران حملات به زیرساختهای مدنی و مناطق غیرنظامی یمن را شدیدا محکوم کرد قطبزاده، حدادعادل، بنیصدر؛ کنترل دست که بود؟ تحلیل آسیا تایمز: ایران از کشتی های عبوری از تنگه هرمزعوارض می گیرد/ ژاپن و کره جنوبی در تنگنای تنگه سهم دولت از مالیات واردات بنزین ویژه در سال ۱۴۰۵ صفر شد کشف راز جسد سوخته زن ۵۰ ساله در مازندران کاتس: ماموریت اسرائیل درباره ایران هنوز تمام نشده است؛ تهدید به «ضربات بسیار شدید» علیه حزبالله بازگشت برنامه «جهانآرا» به تلویزیون با اجرای وحید یامینپور شرکتهای دولتی در بودجه ۱۴۰۶ با محدودیت استخدام و پاداش روبهرو شدند پخش زنده ۴ بازی از لیگهای جزیره، لالیگا و ایتالیا دیجیپی در فیناپ ۲۴؛ بررسی مسیر تحول خدمات اعتباری و آینده BNPL کریستیانو رونالدو در آستانه خداحافظی؛ پایان دوران فوتبال پس از فصل جاری؟ آقای پزشکیان! بیایید و تحویل بگیرید؛ شور "وفاق" در باغ های سیب زادگاهتان درآمد