تاریخ:



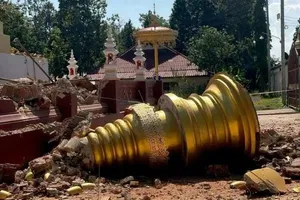
 فرو ریختن بالای برج یک معبد بودایی در تایلند

 درس صد و سیزده
چقدر طول میکشد هکرها پسورد شما را بشکنند؟

به طور کلی، هرچه پسورد طولانیتر و پیچیدهتر باشد، شکستن آن زمان بیشتری میبرد. برای مثال، پیچیدهترین پسوردهای هشتکاراکتری ۱۶۴ سال طول میکشد تا هک شوند.
به گفته شرکت فناوری اطلاعات «هایو سیستمز»، یک گذرواژهی هشتکاراکتری که فقط از اعداد تشکیل شده باشد، فورا قابل هک شدن است.
به گزارش ایسنا به نقل از ایتنا، شرکت «هایو سیستمز» همه ساله جدولی منتشر و در آن مشخص میکند که هک کردن رمزهای عبور با استفاده از قویترین سختافزارهای در دسترس عموم مردم، چقدر زمان میبرد.
این شرکت آمریکایی آزمایش خود را روی رمزهایی انجام میدهد که با روشهای رمزگذاری مورد استفاده بیشتر وبسایتها همخوانی دارد. در این مورد، از روش رمزنگاری bcrypt استفاده شده بود که طبق دادههای مربوط به حملات سایبری و نفوذهای قبلی، رایجترین روش رمزگذاری به شمار میرود.
اما این روش رمزنگاری آنچنان هم کاملا نفوذناپذیر نیست و میتوان آن را بهطور معکوس شکست.
به طور کلی، هرچه پسورد طولانیتر و پیچیدهتر باشد، شکستن آن زمان بیشتری میبرد. برای مثال، پیچیدهترین پسوردهای هشتکاراکتری ۱۶۴ سال طول میکشد تا هک شوند.
از طرف دیگر، پسوردهایی که دارای شش کاراکتر یا کمتر هستند، میتوانند در عرض دو هفته هک شوند. شایان ذکر است که پسوردهای آزمایششده توسط شرکت «هایو سیستمز» به طور تصادفی تولید شدهاند.
اگر یک پسورد قبلا دزدیده شده باشد، شامل کلمات دیکشنری باشد یا در سایتهای مختلف تکرار شده باشد، زمان لازم برای هک کردن آن به طور چشمگیری کاهش مییابد، کما اینکه در ادامه آمده است.
توصیه امنیتی جدید؛ چطور از قوت پسوردهای خود مطمئن شویم؟
اگر میخواهید از امنیت پسوردهای خود مطمئن شوید، به وبسایت «How secure is my password» مراجعه کنید که همانطور که از نامش پیداست، میتواند به شما بگوید که آیا نیاز به تغییر گذرواژه خود دارید یا نه.
هر چند که پسوردهای طولانیتر حفاظت بهتری ارائه میدهند، اما در عین حال مدیریت آنها میتواند چالشبرانگیز هم باشد، به همین دلیل password managers یا همان نرمافزارهایی که برای ذخیره، مدیریت و رمزگذاری اطلاعات استفاده میشوند، راهحل محبوبی هستند.
علاوه بر این، نرمافزارهای مدیریت پسورد استفاده از نامهای کاربری و پسوردهای پیچیده و منحصر به فرد را ترجیح میدهند که در صورت بروز نقض امنیتی، میزان آسیبپذیری را محدود کند.
حتی اگر پسورد شما ضعیف هم باشد، وبسایتها خودشان معمولا ویژگیهایی مثل محدود کردن تعداد دفعات ورود اشتباه دارند که از هک شدن گذرواژه شما از طریق تلاشهای مکرر (بروت فورس) جلوگیری میکنند.
همچنین سایتهایی که به اطلاعات حساس دسترسی دارند، معمولا از روشهای اضافیتر مثل تایید هویت دو مرحلهای استفاده میکنند تا از تقلب جلوگیری کنند.
به جای تغییر مداوم گذرواژهها چه کار کنیم؟
قبلا توصیه میشد که پسوردها را به طور مداوم تغییر دهید، اما اکنون کارشناسان تأکید دارند که باید پسوردهای قوی و منحصر به فرد انتخاب کنید و تنها در صورتی که این پسوردها به خطر بیفتند، آنها را تغییر دهید.



لینک کوتاه: کپی لینک
گروه «زنان نوازنده و رقصنده» در دوران قاجار (عکس) عملکرد حالت خلاص در گیربکسهای اتوماتیک و موارد ضروری استفاده از آن آخرین برش؛ آیا جهان جایی تمام میشود که دیگر کوچکتر معنایی ندارد؟ بلومبرگ: امارات در حال بررسی احداث سومین خط لوله انتقال نفت خام برای دور زدن تنگه هرمز است محمود نبویان: در صورت حمله به زیرساختهای ایران زیرساختهای انرژی و اقتصادی منطقه نابود میشود اکونومیست: ترامپ اکنون چه خواهد کرد؟ تأکید ایران و کوبا بر گسترش همکاریهای علمی و پژوهشی استقبال فرانسه از پیروزی دموکراتها در آمریکا عقبنشینی عجیب دریای خزر/ ۴ کیلومتر از دریا ناپدید شد واکنش نمایندگی ایران در وین به ادعای گروسی گفت و گوی تلفنی عراقچی با وزیر خارجه مصر رئیس کمیسیون امنیت ملی: دموکرات یا جمهوریخواه، برای ما فرقی نمیکند تحریمهای جدید آمریکا علیه ایران رهبر دموکراتهای آمریکا: فوریترین هدف ما خاتمه جنگ علیه ایران است ترامپ: شکست جمهوری خواهان را ضربهای به خودم نمیدانم